piątek, 9 stycznia 2015

KONFIGURACJA WINDOWS SERVER 2008:AD DS - wprowadzenie.

Użytkownik lokalny- rodzaj użytkownika który używany jest  podczas pracy w grupie roboczej lub na komputerach autonomicznych, umożliwia użytkownikowi logowanie do komputera oraz dostęp do zasobów. Ponieważ konto lokalne jest tworzone w lokalnej bazie kont SAM (ang. Security Account Manager), umożliwia dostęp do zasobów wyłącznie na komputerze, w którego bazie zostało stworzone. Aby skorzystać przez sieć z zasobów na innym komputerze, użytkownik musi posiadać konto w bazie komputera, do którego uzyskuje dostęp. Dlatego też nie zaleca się stosowania pracy w grupie roboczej, gdy komputerów jest więcej niż 10. Wyobraźmy sobie sytuację małej sieci, gdzie jest tylko pięciu użytkowników, każdy z nich posiada własny komputer, lecz z pewnych względów musi logować się od czasu do czasu do wszystkich komputerów. Aby zrealizować ten scenariusz, na każdym komputerze musi być stworzone konto użytkownika dla wszystkich pięciu osób, czyli w sumie 25 kont. Jeżeli użytkownik zmieni hasło do konta na jednym z komputerów nie zostanie ono automatycznie zmienione na pozostałych czterech i może dojść do sytuacji, w której użytkownik będzie zmuszony pamiętać pięć haseł oraz to, do którego komputera „pasują”. Jeśli sieć jest tak mała, jak opisywana, można nią administrować mimo pewnych niedogodności. Gdyby jednak komputerów było więcej niż 10, staje się to wprost niemożliwe.

Grupa lokalna- mała grupa komputerów, które pracują w sieci nie zapewniającej centralnej administracji zasobami. Każdy komputer w grupie roboczej posiada własną przechowywaną lokalnie bazę kont SAM (Security Account Manager) i dlatego użytkownik musi mieć stworzone konto na każdym komputerze, do którego chce się zalogować. Podczas pracy w grupie roboczej nie obowiązuje zasada pojedynczego konta i pojedynczego logowania. Grupa robocza jest preferowana wyłącznie w małych sieciach biurowych oraz domowych, ponieważ w miarę zwiększania ilości komputerów pracujących w sieci, znacznie komplikuje się zarządzanie nią.mała grupa komputerów, które pracują w sieci nie zapewniającej centralnej administracji zasobami. Każdy komputer w grupie roboczej posiada własną przechowywaną lokalnie bazę kont SAM (Security Account Manager) i dlatego użytkownik musi mieć stworzone konto na każdym komputerze, do którego chce się zalogować. Podczas pracy w grupie roboczej nie obowiązuje zasada pojedynczego konta i pojedynczego logowania. Grupa robocza jest preferowana wyłącznie w małych sieciach biurowych oraz domowych, ponieważ w miarę zwiększania ilości komputerów pracujących w sieci, znacznie komplikuje się zarządzanie nią.

Baza SAM-Menedżer kont zabezpieczeń (SAM) baza danych na serwerach z systemem Windows Server 2003, w której są przechowywane informacje o kontach użytkowników oraz deskryptory zabezpieczeń dla użytkowników komputera lokalnego.
The Security Accounts Manager (SAM) is a database file[1] in Windows XP, Windows Vista and Windows 7 that stores users' passwords. It can be used to authenticate local and remote users. Beginning with Windows 2000 SP4, Active Directory is used to authenticate remote users. SAM uses cryptographic measures to prevent forbidden users to gain access to the system.
 
Active Directory, AD – usługa katalogowa (hierarchiczna baza danych) dla systemów Windows – Windows Server 2012, Windows Server 2008, Windows Server 2003 oraz Windows 2000, będąca implementacją protokołu LDAP.

Active Directory Domain Services – domena typu Active Directory, jako następca usunęła największe wady domen, tj. wprowadzono:
  • hierarchiczność przechowywania informacji;
  • dużo wyższe limity przechowywania informacji (powyżej 1 miliona obiektów w domenie Active Directory);
  • rozszerzalność schematu zawierającego definicje obiektów


Przestrzeń nazw :ciągła i nieciągła- (namespace) to ograniczony obszar, w którego obrębie nazwa może byćodnaleziona i wykorzystana do uzyskania dostępu do obiektu oraz jego atrybutów lub usług. Przykładem przestrzeni nazw może być system plików w systemie operacyjnym, w którym na podstawie nazwy plików i ścieżki dostępu możemy zlokalizować plik. Przestrzeń nazw w AD istnieje dokładnie jeden obiekt typu korzeń(root) i nazwa obiektu podrzędnego (child) powstaje przez dodanie prefiksu do nazwy obiektu nadrzędnego
(parenf). Przestrzeń jest nieciągła, gdy nie ma jednego korzenia.W przypadku jednego korzenia przestrzeń jest ciągła.

Obiekt-W schemacie klasa obiektów reprezentuje kategorię obiektów katalogu, na przykład użytkowników, drukarki czy aplikacje, które mają wspólny zestaw właściwości. Definicja każdej klasy obiektów zawiera listę atrybutów schematu, których można używać do opisania wystąpień klasy. Na przykład klasa User ma takie atrybuty, jak givenName, surname i streetAddress. Po utworzeniu nowego użytkownika w katalogu użytkownik ten staje się wystąpieniem klasy User, a wprowadzane informacje o tym użytkowniku stają się wystąpieniami atrybutów. Aby uzyskać więcej informacji, zobacz Klasy i atrybuty schematu
.Każdy obiekt w usłudze Active Directory jest wystąpieniem klasy zdefiniowanej w schemacie. Każda klasa ma atrybuty, które zapewniają:
  • Unikatową identyfikację każdego obiektu (wystąpienia klasy) w magazynie danych katalogowych
  • Zgodność z identyfikatorami zabezpieczeń używanymi w systemie Windows NT 4.0 lub starszym
  • Zgodność nazw obiektów katalogu ze standardami LDAP


Schemat-Schemat zawiera formalne definicje każdej klasy obiektu, którą można utworzyć w lesie usługi Active Directory. Schemat zawiera też formalne definicje każdego atrybutu, który może lub musi istnieć w obiekcie usługi Active Directory.

Kontenery schematu-Przystawka Schemat usługi Active Directory zawiera dwa kontenery: Klasy i Atrybuty. W tych kontenerach są przechowywane definicje klas i atrybutów. Te definicje mają formę obiektów classSchema, które można wyświetlać w kontenerze Klasy, oraz obiektów attributeSchema, które można wyświetlać w kontenerze Atrybuty.

Domena-w domenie Windows obok zwykłych komputerów osobistych z systemem operacyjnym Windows (stacji roboczych) działają komputery pełniące rolę "serwerów domeny", nazywane kontrolerami domeny. Przechowują one scentralizowaną informację o użytkownikach, komputerach i innych zasobach domeny (sieci) oraz zasadach domeny. W domenie musi być przynajmniej jeden kontroler domeny, z reguły dla bezpieczeństwa jest ich kilka. Kontroler domeny wymaga systemu operacyjnego typu serwer – w rodzinie systemów MS Windows. Kontrolery domeny mogą być jednocześnie serwerami usług sieciowych, najczęściej plików lub drukarek, ale w dużych domenach pełnią na ogół wyłącznie funkcję kontrolerów domeny, serwerami usług sieciowych są osobne komputery.
Scentralizowanie danych o komputerach i kontach użytkowników w domenie ułatwia zarządzanie tak zorganizowanymi komputerami w sieci, odtwarzanie bazy danych dla kont i zabezpieczeń. Domena umożliwia też skonfigurowanie profili użytkowników tak, aby na każdym komputerze, z którego się logują, mieli to samo środowisko pracy – pulpit, dokumenty i aplikacje.
W domenie Windows może pracować od kilku do kilku tysięcy komputerów. Jest to rozwiązanie przeznaczone dla instytucji. W przypadku grupy kilku komputerów wystarczającym na ogół jest rozwiązanie polegające na zorganizowaniu komputerów w tzw. grupę roboczą – jest to prostsze rozwiązanie dla pracy grupowej w sieci komputerów z systemem operacyjnym MS Windows, także opracowane przez firmę Microsoft.
Domeny Windows zmieniały się wraz z rozwojem systemów operacyjnych Windows. Obecnie rozróżniamy 2 typy domen:

Drzewo-Domeny zorganizowane hierarchicznie mogą tworzyć strukturę drzewa. Drzewo posiada zawsze przynajmniej jedną domenę – domenę najwyższego poziomu (ang. root) – korzeń drzewa. Pozostałe domeny (o ile istnieją) mogą być umieszczone poniżej domeny najwyższego poziomu, tworząc drzewo. Niższe poziomy mogą się rozgałęziać.

Las-Każde drzewo jest w lesie(ang. forest). Las składa się z przynajmniej jednego drzewa. Nie istnieje możliwość utrzymywania drzewa bez utrzymywania lasu. Uwaga ta odnosi się również do domeny Active Directory – domena nie może istnieć samodzielnie, musi istnieć w jakimś drzewie i jakimś lesie. Jeżeli jest to pierwsza domena, to tworzy pierwsze drzewo (którego korzeniem się staje) oraz pierwszy las. Las bierze nazwę od tej domeny.

Pełna nazwa DN i jej główne składniki- Przestrzeń nazw w Active Directory została zorganizowana hierarchicznie. Obiekty typu kontener mogą przechowywaćinne obiekty. Nazwa obiektu w Active Directory opisuje jego położenie w strukturze hierarchicznej. Taką nazwęokreśla się mianem pełnej nazwy DN (DistinguishedName).Podstawowe składniki DN to:
DC - komponent domenowy (domain component),
CN - nazwa (common name),
OU - jednostka organizacyjna (organizational unit),
O - organizacja (organization).
Na przykład zapis: O=Intertnet/DC=PL/OU=ZSP/CN=uczeń oznacza,że obiekt uczeń jest zlokalizowany w
kontenerze ZSP domeny PL w organizacji Internet.

Nazwa względna obiektu RDN (Relative Distinguished Name) lest to część
pełnej nazwy DN, zawierająca tylko atrybuty obiektu, np. w nazwie DN atrybutem obiektu jest uczeńi to jest nazwa RDN tego obiektu.

Grupa dystrybucyjna-Grupy dystrybucyjne mogą być używane tylko z aplikacjami poczty e-mail (np. Exchange) do wysyłania poczty e-mail do grup użytkowników. Grupy dystrybucyjne nie obsługują zabezpieczeń, co oznacza, że nie są wyświetlane na listach arbitralnej kontroli dostępu (DACL, discretionary access control list). Jeśli jest potrzebna grupa służąca do kontroli dostępu do zasobów udostępnionych, należy utworzyć grupę zabezpieczeń.

Grupa zabezpieczeń-Grupy zabezpieczeń, jeśli są używane z rozwagą, stanowią wydajny sposób udzielania dostępu do zasobów w sieci. Za pomocą grup zabezpieczeń można wykonywać następujące operacje:
# Przypisywanie praw użytkownika grupom zabezpieczeń w usłudze Active Directory.
#Przypisywanie grupom zabezpieczeń uprawnień do zasobów.
  
Grupa lokalna w domenie-mogą do niej należeć konta użytkowników, komputerów i grupy globalne z dowolnej domeny oraz grupy uniwersalne.Grupie lokalnej w domenie można przypisaćjedynie uprawnienia do obiektów z jednej domeny. Wykorzystywane są do grupowania grup globalnych z różnych domen, które powinny mieć takie same uprawnienia do obiektu (np. drukarki) znajdującego się w tej samej domenie, co grupa lokalna.

Grupa globalna-mogą do niej należećkonta użytkowników, komputerów i grupy globalne należące tylko do tej samej domeny, co grupa globalna. Można jej przypisywać uprawnienia do obiektów z dowolnej domeny. Wykorzystywana jest do grupowania użytkowników w zależności od ich uprawnień.

Grupa  uniwersalna-występuje jedynie w trybie natywnym. Do grupy tej mogą należeć konta użytkowników, komputerów oraz grupy uniwersalne i globalne z dowolnej domeny. Grupie uniwersalnej można przypisać uprawnienia do obiektów z różnych domen.

Użytkownik i grupa domenowa-konta te mają na celu umożliwienie logowania użytkowników do domeny, co umożliwia korzystanie z zasobów dowolnego komputera przyłączonego do domeny. Konta użytkowników domenowych przechowywane są w usługach katalogowych (Active Directory) na kontrolerach domeny i następnie replikowane pomiędzy wszystkimi kontrolerami w domenie.

RÓŻNICE MIĘDZY ADRESEM IPv4 A IPv6 :


IPv4 IPv6
adresy 32 bity 128 bitów
wsparcie dla IPsec implementacja zewnętrzna implementacja rodzima
identyfikacja ruchu dla QoS tak: pole ToS tak: pole Flow Label
fragmentacja przez nadającego hosta i routery jedynie przez nadającego hosta
suma kontrolna w nagłówku obecna brak
opcje w nagłówku przeniesione do nagłówków dodatkowych
ramki zgłoszeń ARP wielopoziomowe wiadomości typu Neighbor Solicitation, brak ARP
zarządzania grupami multicastowymi IGMP MLD (ang. Multicast Listener Discovery Protocol)
protokół komunikatów kontrolnych ICMP ICMPv6, wymagany
adresy transmisji do wysyłania danych do wszystkich węzłów w podsieci zastąpione przez grupowy adres typu link-local, brak ruchu typu broadcast
przydzielanie adresu wymagana konfiguracja ręczna, przez DHCP lub APIPA nie wymaga konfiguracji ręcznej ani DHCP, konfiguracja przez ogłoszenia Router Discovery i Neighbor Solicitation
mapowanie nazw hostów w DNS używa rekordów A oraz PTR w domenie IN-ADDR.ARPA używa rekordów AAAA oraz PTR w domenie IP6.ARPA

ŹRÓDŁA:

WIKIPEDIA

http://greszata.pl/soisk/klasa_1/4_konfiguracja_i_zarzadzanie_systemem_windows/76_77_lokalne_konta_uzytkownikow_i_grup.html

http://galaxy.eti.pg.gda.pl/katedry/kask/pracownicy/Jaroslaw.Kuchta/ADSK/02.Active%20Directory.pdf

http://technet.microsoft.com/pl-pl/library/cc756876%28v=ws.10%29.aspx


http://technet.microsoft.com/pl-pl/library/cc781446%28v=ws.10%29.aspx

http://technet.microsoft.com/pl-pl/library/odzyskiwanie-usunietych-obiektow-active-directory-w-windows-server-2008.aspx

http://www.zsp17.lodz.ids.pl/download/pdf/AdminSerw2003cz1.pdf


piątek, 5 grudnia 2014

Charakterystyka urządzeń sieciowych.

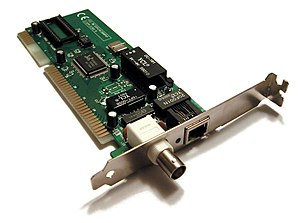
Karta sieciowa (ang. NIC – Network Interface Card) – karta rozszerzenia, która służy do przekształcania pakietów danych w sygnały, które są przesyłane w sieci komputerowej. Karty NIC pracują w określonym standardzie, np. Ethernet, Token Ring, FDDI, ArcNet, 100VGAnylan.

Dla większości standardów karta NIC posiada własny, unikatowy w skali światowej adres fizyczny, znany jako adres MAC, przyporządkowany w momencie jej produkcji przez producenta, zazwyczaj umieszczony na stałe w jej pamięci ROM. Adres ten można dynamicznie zmieniać o ile stosowane oprogramowanie na to pozwala. Karty sieciowe standardu ArcNet miały adres MAC ustawiany ręcznie za pomocą mikroprzełączników umieszczonych na karcie (zwykle dostępnych z zewnątrz poprzez wycięcie w "śledziu").


KARTA SIECIOWA TYPU COMBO 


KARTA SIECIOWA BEZPRZEWODOWA 

KARTA SIECIOWA COMBO ZE ZŁĄCZEM AUI (złącze pozwalające na podłączenie światłowodu do karty sieciowej)


Modem (od ang. modulator-demodulator) – urządzenie elektroniczne, które moduluje sygnał w celu zakodowania informacji cyfrowych, tak by mogły być przesyłane w wybranym medium transmisyjnym, a także demoduluje tak zakodowany sygnał w celu dekodowania odbieranych danych.

MODEM WEWNĘTRZNY 


MODEM ZEWNĘTRZNY


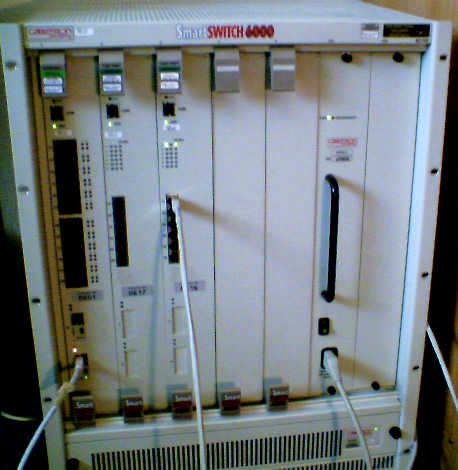
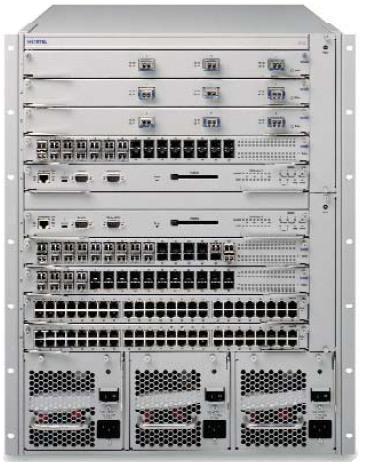
Przełącznik (komutator, także z ang. switch) – urządzenie łączące segmenty sieci komputerowej pracujące głównie w drugiej warstwie modelu ISO/OSI (łącza danych), jego zadaniem jest przekazywanie ramki między segmentami sieci z doborem portu przełącznika, na który jest przekazywana.


SWITCH PROFESIONALNY


SWITCH 


Router (po polsku - trasownik,) – urządzenie sieciowe pracujące w trzeciej warstwie modelu OSI. Służy do łączenia różnych sieci komputerowych (różnych w sensie informatycznym, czyli np. o różnych klasach, maskach itd.), pełni więc rolę węzła komunikacyjnego. Na podstawie informacji zawartych w pakietach TCP/IP jest w stanie przekazać pakiety z dołączonej do siebie sieci źródłowej do docelowej, rozróżniając ją spośród wielu dołączonych do siebie sieci. Proces kierowania ruchem nosi nazwę trasowania, routingu lub routowania.


ROUTER PROFESIONALNY

ROUTER

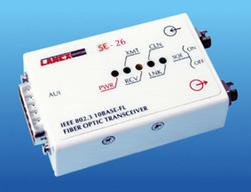
Transceiver – urządzenie elektroniczne posiadające zarówno nadajnik i odbiornik (radiostacja), które są połączone i mają wspólne obwody w jednej obudowie. Termin pochodzi z roku ok. 1920.

Podobne urządzenia obejmuje transponder, transwerter i repeater. W terminologii radiowej, jeden nadajnik oznacza jednostkę, która zawiera zarówno odbiornik i nadajnik. Radiooperatorzy mogą budować własne urządzenia, posiadające jedną z funkcji, przekazywania lub odbierania. Przykładem transceivera jest np. walkie-talkie lub CB radio


TRANSCEIVER


.TRANSCEIVER


Most lub mostek (ang. bridge) – urządzenie łączące dwie lub więcej sieci lub segmenty sieci dokonując filtrowania ruchu sieciowego. Sieci podłączone do mostu mogą korzystać z różnych fizycznych i logicznych protokołów łącza.

Most zasadniczo pracuje w 2. warstwie OSI w komputerowej sieci. Na podstawie adresu odbiorcy może decydować, gdzie zostaną przesłane dane, które do niego docierają. Może dobierać właściwą trasę i optymalizować przesył danych.


MOST SIECIOWY


Konwertery nośników są idealnym rozwiązaniem w przypadku migracji sygnałów sieci miedzianej i światłowodowej. Od teraz możliwe jest korzystanie z technologii światłowodowej i przesyłanie sygnałów na odległość wielu kilometrów bez konieczności wymieniania całej infrastruktury sieciowej


KONWERTER


Regenerator, wzmacniak, wtórnik, powtarzacz (ang. repeater) to urządzenie stosowane w telekomunikacji do regeneracji sygnału.

Zasięg transmisji sygnałów jest ograniczony na skutek zniekształceń, zakłóceń i pochłaniania energii w mediach transmisyjnych. Regeneracja przesyłanych sygnałów w trakcie transmisyjnym pozwala ten zasięg zwiększyć. Regeneratory działają w warstwie fizycznej sygnałów (pierwsza warstwa modelu OSI) i nie próbują interpretować transmitowanych przezeń danych pod kątem ich poprawności (spójności).

W telekomunikacji określenie regenerator może oznaczać:
Urządzenie analogowe, które jedynie wzmacnia sygnał do pożądanego poziomu, niezależnie od natury samego sygnału (analogowej lub cyfrowej).
Urządzenie cyfrowe, które nie tylko wzmacnia sygnały, ale także poprawia ich kształt oraz parametry czasowe.

W sieciach LAN regenerator obecnie rzadko występuje oddzielnie - częściej jego funkcje są zaimplementowane w bardziej rozbudowanych urządzeniach, takich jak koncentrator, router, przełącznik, most, które regenerują sygnał w każdym porcie.[1] Regeneratory są stosowane w przypadku transmisji sygnałów cyfrowych przez wszystkie media oraz w przypadku różnych technologii, np. Ethernet.

Przykłady regeneratorów:
Regenerator HDSL - służy do regeneracji sygnału liniowego, przez co zwiększa zasięg łącza HDSL maksymalnie o 70%. Nie jest popularny, gdyż jego koszt jest zbliżony do kosztu modemu.
Regenerator ADSL - służy do regeneracji sygnału liniowego, przez co zwiększa zasięg łącza ADSL.
Regenerator optyczny - stosowany w torach światłowodowych wzmacniacz optyczny np. EDFA.


REGENERATOR


Koncentrator sieciowy (także z ang. hub) – urządzenie pozwalające na przyłączenie wielu urządzeń sieciowych do sieci komputerowej o topologii gwiazdy. Najczęściej spotykane w wersji 4-, 8-, 16- lub 24-portowej.Obecnie urządzenia te nie są już praktycznie stosowane, wyparte zostały przez przełączniki działające w drugiej warstwie modelu ISO/OSI (warstwie łącza danych, wykorzystując adresy MAC podłączonych urządzeń). Powodem tego był bardzo duży spadek cen przełączników, coraz wyższe wymogi dotyczące przepustowości stawiane przez nowoczesne aplikacje sieciowe oraz zwiększające się ilości danych, które muszą być przesyłane przez sieć. Duża liczba kolizji występujących w obciążonych sieciach komputerowych powodowała znaczne obniżenie przepustowości i przekreśliła sens stosowania koncentratorów.

Z drugiej strony koncentrator przenosi sygnały z portu wejściowego na wszystkie porty wyjściowe bit po bicie, przełącznik natomiast ramka po ramce, co powoduje powstawanie opóźnień (także dodatkowych, zmiennych, w zależności od długości ramki). Może być to zaletą koncentratora w przypadku bardzo prostych sieci lokalnych.


KONCENTRATOR


Budowa światłowodu

Włókno optyczne przenoszące impulsy świetlne składa się z rdzenia (średniaca 50 mikrometrów , rzadziej 62,5 mikrometra (10 do -6)) oraz cześci zewnętrznej (o średnicy 123 mikrometrów) nazywanej płaszczem zewnętrznym.
Pozostałe elementy włókna to:
#bufor - izolacyjna warstwa akrylowa o średnicy 900 um
#oplot kewlarowy - (polimer wytrzymałe na rozciąganie)
#izolacja zewnętrzna


Wyróżniamy światłowody przeznaczone do zastosowań wewnątrz budynków tzw.ścisła tuba(włókna są maksymalnie ściśnięte w przewodzie) oraz przeznaczone na zewnątrz budynków tzw.luźna tuba(włókna światłowodowe znajdują się w przestrzeni wypełnionej żelem.


ŚWIATŁOWÓD WIELOMODOWY
Promień światła może zostać wprowadzony pod różnymi kątami (modami) .W przypadku światłowodów wielomodowych występuje niekorzystne zjawisko zwane dyspersja polegające na poszerzaniu się promienia świetlnego wraz z przebytą drogą , dlatego też światłowody tego rodzaju mogą mieć 5KM długości.

ŚWIATŁOWÓD JEDNOMODOWY
Rdzeń złożony jest z wielu warstw o różnych współczynikach załamania.Jego średnioca wynosi 9 um.Może transmitować tylko jedną wiązkę światła a dzięki minimalnej wielkości zjawiska dyspersji można wykorzystywać go do transmisji z rzędu 60 KM.


Światłowody wielomodowe zapewniają przepustowość 1Gbps na odległość do 0,5 KM.Przy dłuższych odległościach należy używać kabla jednomodowego by zachować tą przepustowość.


ZŁĄCZA ŚWIATŁOWODOWE
Normy dotyczące okablowania światłowodowego:
#ISO/IEC 11801
#EN50173
#TIA/EIA 568A

piątek, 28 listopada 2014

Sieci bezprzewodowe

Struktura sieci bezprzewodowych :
1.IBSS (independent basic service set) - struktura taka jest tworzona w instalacjach ad-hoc (tymczasowych) komputery łączą się ze sobą za pomocą swoich kart sieciowych .W rozwiązaniu tym każda ze stacji musi pokrywać swoim zasięgiem pozostałe stacje.

2.BSS (basic service set ) - w tym rozwiązaniu stosuje się punkt dostępowy (AP) dzięki czemu rozpiętość instalacji się podwaja .Jeśli zasięgi BBS będą się częściowo pokrywać to dzięki roomingowi będzie można przemieszczać się wewnątrz systemu dystrybucyjnego nie tracąc zasięgu.

3.ESS (extended service set ) - struktura taka powstaje poprzez uruchomienie kilku AP.


CSMA/CA
CSMA/CD 


W sieciach VLAN nie jest możliwe stosowanie używanego w sieci Ethernet CSMA/CD.Stacja nadająca nie może bowiem równocześnie prowadzić nasłuchu ,gdyż jej sygnał zagłuszyłby inne stacje.Stosowaną metodą jest CMSA/CA .


Najważniejszymu parametrami anten jest:

-zysk energetyczny (wpływa na zasięg sygnału)
-szerokość wiązki promieniowania (charakterystyka promieniowania) (decyduje o o obszarze pokrytym zasięgiem)

Rodzaje anten:
a)antena dookulna - emituje sygnał równomiernie we wszystkich kierunkach (np.antena prętowa)

b)antenty szczelinowe-posiadają większy zysk energetyczny
c)antena sektorowa - która emituje sygnał w określonym polu za pomocą kąta od 90 do 200%
d)antena kierunowa - wiązka jest najwęższa , stosuję się te anteny w przypadku połączeń na duże odlęgłości (np.antenty JAGI)

niedziela, 23 listopada 2014

Standardy i normy sieci komputerowych-definicje związane z topologią

Najczęściej spotykane specyfikacje sieci komputerowych definiowane przez IEEE:

# IEEE 802.3 - sieć Ethernet 10Mb
# IEEE 802.3u - sieć Ethernet 100Mb
# IEEE 802.3x - sieć Full Duplex Ethernet
# IEEE 802.3z - sieć Ethernet 1Gb
# IEEE 802.5 - sieć Token Ring
# IEEE 802.11 - sieć WLAN/sieć bezprzewodowa
# IEEE 802.15 - 100VG-AnLAN
# IEEE 802.14 - cable modems/połączenia sieci za pomocą kabli telefonicznych

Specyfikacja IEEE 802.3 określa standardy:
# 10Base-2 = kabel koncentryczny cienki 10Mb/s
# 10Base-5 = kabel koncentryczny gruby 10Mb/s
# 100Base-T = kabel skrętka (UTP) 100 Mb/s
# 1000Base-T = kabel skrętka 1Gb/s
# 100Base-FX = kabel światłowodowy 100Mb/s Fibre Optic Cable (fibre-włókno)
# 1000Base-FX = kabel światłowodowy 1Gb/s

http://krysiak.info/sieci/3ethernet.htm

Zasady zapisu standardów Ethernet:
* pierwsza liczba określa prędkość w Mb/s (np.1000Base lub 1GBase)
* słowo po liczbie określa :
+ BASE  że medium jest przeznaczony do obsługi jednej usługi
+ FOIRL światłowodowe połączenie między koncentratorami
+BROAD w jednym medium można realizować wiele usług , dzięki wydzieleniu kilku pasm przenoszenia

niedziela, 6 października 2013

Ćwiczenia-Jednostki miar w sieciach komputerowych oraz parametry techniczne.

Zadania : 

  1. Dany jest adres IP 120.142.10.84 zapisz go w postaci binarnej. Pamiętaj, że długość adresu IP to 32 bity! 4 oktety po 8 bitów.
     
  2. Dany jest adres IP 40.12.110.24 zapisz go w postaci heksadecymalnej.
     
  3. Oblicz ile godzin, minut, sekund na łączu symetrycznym (DSL) o prędkości 2048 Kbps zajmie pobranie :
    • Zawartości pełnej płyty DVD
    • Zawartości pełnej płyty BLU-RAY
    • Zawartości płyty CD
       
  4. Oblicz ile godzin, minut, sekund na łączu asymetrycznym (ADSL) o prędkości 2048/256 Kbps zajmie :
    • Wysłanie archirum RAR o wielkości 1,4GB
    • Wysłanie zawartości w pełni nagranej płyty CD
       
  5. Pan Mirosław korzysta z Internetu codziennie średnio po 4 godziny dziennie. W tym czasie przegląda strony WWW, odbiera pocztę (program pocztowy), ściąga pliki z stron WWW oraz wysyła pliki na serwer FTP. Dziennie ruch sieciowy jaki generują te usługi kształatuje się natępująco :
    - WWW 100MB
    - poczta 5MB
    - pobieranie plików z stron WWW 250MB
    - FTP wysyłanie 2GB
    - FTP odbieranie 2GB

    Znając te dane dobierz odpowiednie łącze ADSL dla Pana Mirosława tak aby wykorzytanie łącza (upload i download) nie przekroszyło średnio 70% w czasie gdy korzysta z sieci.
     
  6. Andrzej gra intensywnie w LoLa, średnio 6 godzin dziennie. Zakładając, że gra generuje ruch sieciowy 2KB/s upload i 4KB/s download oblicz :
    - jaki ruch sieciowy w MB wygeneruje gra po 1 dniu
    - jaki ruch sieciowy w MB wygeneruje gra po 1 miesiącu
    - jaki ruch sieciowy w MB wygeneruje gra po roku
     
  7. Bazując na danych z zadania 6 pomóż Andrzejowi obliczyć czy jego ograniczony pakiet 15GB/msc wystarczy do gry w jego ukochaną grę. Andrzej korzysta z internetu mobilnego, a dostawca internetowy w umowie ogranicza ruch sieciowy w pełnej prędkości do 15GB/msc. Po przekroczeniu tej wartości szybkośc internetu spada do 64kbps.
    Oblicz ile % pakietu 15GB zużyje Andrzej grając w LoLa.
    Gdyby Andrzej przekroczył limit i szybkość łącza spadła do 64kbps - czy dalej będzie mógł grać w LoLa? Czy ta przepustowość wystarczy?


Odpowiedź.1.

120.142.10.84 = ?
 120=64+32+16+8=01111000
142=128+8+4+2=10001110
10=8+2=00001010
84=64+16+4=01010100

120.142.10.84 =01111000.10001110.00001010.01010100

Odpowiedź.2.

 40.12.110.24=?
40=32+8=00101000 =28
12=8+4=00001100=C
110=64+32+8+4+2=01101110=6E
24=16+8=00011000=18

40.12.110.24=28.C.6E.18

Odpowiedź.3.

Prędkość 2048 Kbps = 256 KB/s
Pojemność CD=700MB
Pojemność DVD=4,7GB =4700 MB
Pojemność BLU-RAY=25GB =25000 MB

CD=700MB / 0,256MB = 2734.3 s = 45min i 57 s
DVD=4700MB / 0,256 MB =18359 s =305 min
BLU-RAY=25000MB / 0,256 MB = 100000 s = 1666 min = około 28 godz

Odpowiedź.4.
Prędkość 256 Kbps=32KB/s
Wysyłanie archirum RAR = 1,4GB=1400MB
Wysłanie zawartości w pełni nagranej płyty CD =700 MB

RAR = 1400 MB/0,032 MB = 43750 s = 730 min =12 godz
CD =700 MB / 0,032 MB=21875 s = 364 min = 6 godz

Odpowiedź.5.
POBIERANIE:
-WWW 100MB
- poczta 5MB
- pobieranie plików z stron WWW 250MB
- FTP wysyłanie 2GB

100 MB + 5 MB + 250 MB + 2000 MB = 2355 MB = 2355000 KB * 8 =18840000 Kbps
18840000 Kbps / 14400s = 1367 Kbps

5GB=5000MB=5242880KB * 8 =41943040 Kbps
41943040 Kbps / 14400s = 1308 Kbps

Wysyłanie =1367 Kbps ->1777 Kbps czyli 2048 Kbps
Odbieranie=2912 Kbps ->3785 Kbps czyli 4096 Kbps
Łącze ASDL musi być ( 4096 /2048 Kbps ) by nie przekraczało 70% wykorzystania łącza.

Odpowiedź.6.

Dane:
2KB/s upload i 4KB/s download
- jaki ruch sieciowy w MB wygeneruje gra po 1 dniu
2 * 60=120 , 120*60=7200 7200*24=172800 KB  172800KB / 1024 =168,75 MB UPLOAD
4*60=240 , 240*60=14400 14400 * 24=345600 KB  345600 KB / 1024 = 337,5 MB DOWNLOAD
- jaki ruch sieciowy w MB wygeneruje gra po 1 miesiącu
168,75 *31 =5231,25 MB UPLOAD
337,5 * 31 = 10462,5 MB DOWNLOAD
- jaki ruch sieciowy w MB wygeneruje gra po roku
5231,25 * 12 = 62775 MB
10462,5 * 12 = 125550 MB

Odpowiedź.7.

5231,25 MB UPLOAD
10462,5 MB DOWNLOAD

5231,25 + 10462,5 = 15693,75 = 15, 32 GB

Andrzejowi zabraknie pakietu na jeden dzień , niestety po przekroczeniu limitu i spadku łacza do 64Kbps nie będzie w stanie grać w ukochanego Lol'a :)